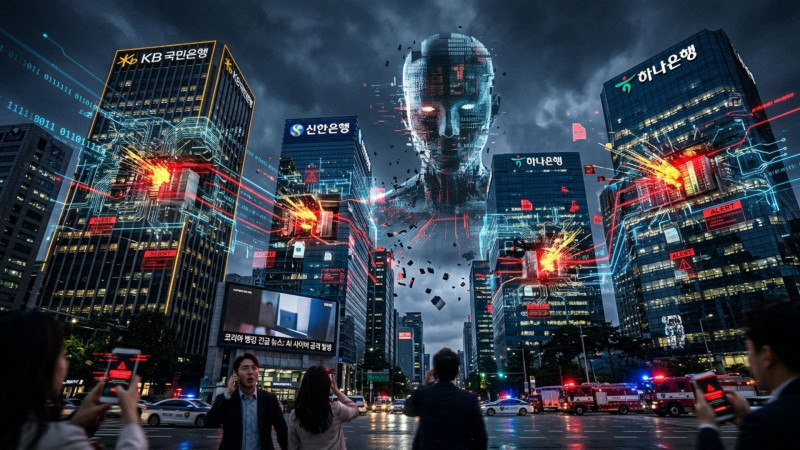
SEOUL — RADAR GARUDA, (8/10). Investigasi multinasional terhadap kasus pembobolan infrastruktur data perbankan Korea Selatan resmi ditingkatkan ke skala intelijen tertinggi. Aliansi kepolisian siber internasional bersama badan intelijen lintas negara kini mulai memburu jaringan peretas otonom global yang diduga menggunakan daratan China sebagai basis operasional untuk meluncurkan serangan kecerdasan buatan (AI-powered cyberattacks).
Gelombang serangan ini menjadi kasus kritikal pertama di dunia di mana kelompok kriminal terbukti secara nyata mempersenjatai agen AI otonom (weaponized autonomous agents) untuk melumpuhkan sistem pengawasan internal sektor perbankan. melaporkan dampak serangan telah meluas ke tujuh institusi keuangan, termasuk Shinhan Bank dan KB Kookmin Bank, dengan akumulasi kebocoran data menembus 144.000 data nasabah ritel.
Firma keamanan siber global asal Amerika Serikat, , dalam laporan forensik digital terbarunya berhasil mengidentifikasi profil utama pelaku yang diduga merupakan seorang pemuda berusia 26 tahun yang berbasis di Provinsi Guangdong, China. Pelaku terdeteksi memodifikasi kerangka kerja open-source bernama ARTEX AI menjadi senjata otomatis penembus dinding pertahanan server tanpa memerlukan instruksi manual konvensional.
Merespons ketimpangan teknologi ini, Presiden Korea Selatan, Lee Jae Myung, memerintahkan perombakan total pada sistem pertahanan digital nasional. Penegakan hukum kini tidak hanya fokus pada pemulihan data, melainkan pada pembentukan benteng pertahanan otomatis (cyber shield) yang disesuaikan khusus untuk era AI.
Berdasarkan draf mitigasi darurat pertahanan siber Seoul, penanganan krisis ini ditopang oleh tiga langkah penegakan hukum strategis:
* Karantina Jaringan Lintas Negara: Menelusuri dan memblokir pergerakan 33 alamat IP eksternal unik di Amerika Serikat, Jepang, Singapura, hingga Vietnam yang sempat dimanfaatkan agen AI sebagai koridor pelarian data nasabah.
* Standardisasi Sandi Enkripsi Perbankan: Mewajibkan bank digital (seperti Toss Bank), perusahaan asuransi, hingga penyedia kartu kredit mengganti protokol enkripsi logaritma mereka guna menutup celah kerentanan zero-day.
* Regulasi Kompensasi Perlindungan Konsumen: Menyusun draf pemulihan hak konsumen bersama otoritas jasa keuangan untuk menjamin perlindungan hukum dan ganti rugi finansial total jika terjadi penyalahgunaan data sekunder oleh pihak ketiga.
Insiden infiltrasi tujuh bank di Korea Selatan ini dinilai para pengamat menjadi Preview nyata bagi lanskap ancaman pertahanan nasional global di masa depan. Keberhasilan peretas membobol server dalam skala masif menggunakan AI memaksa institusi moneter dunia di berbagai negara untuk segera meninggalkan sistem keamanan manual dan beralih ke otomatisasi penuh guna mendeteksi ancaman kejahatan digital dalam hitungan milidetik secara berkelanjutan.(arfi)
Tinggalkan Komentar
Kirim Komentar